OpenAI y Anthropic elevan alertas por el avance de la IA y piden reglas ante riesgos cada vez mayores
15 de septiembre de 2026.— El rápido avance de la inteligencia artificial está provocando que incluso algunas de las compañías responsables de desarrollar los modelos más poderosos del mundo pidan mayores medidas de seguridad y regulación.
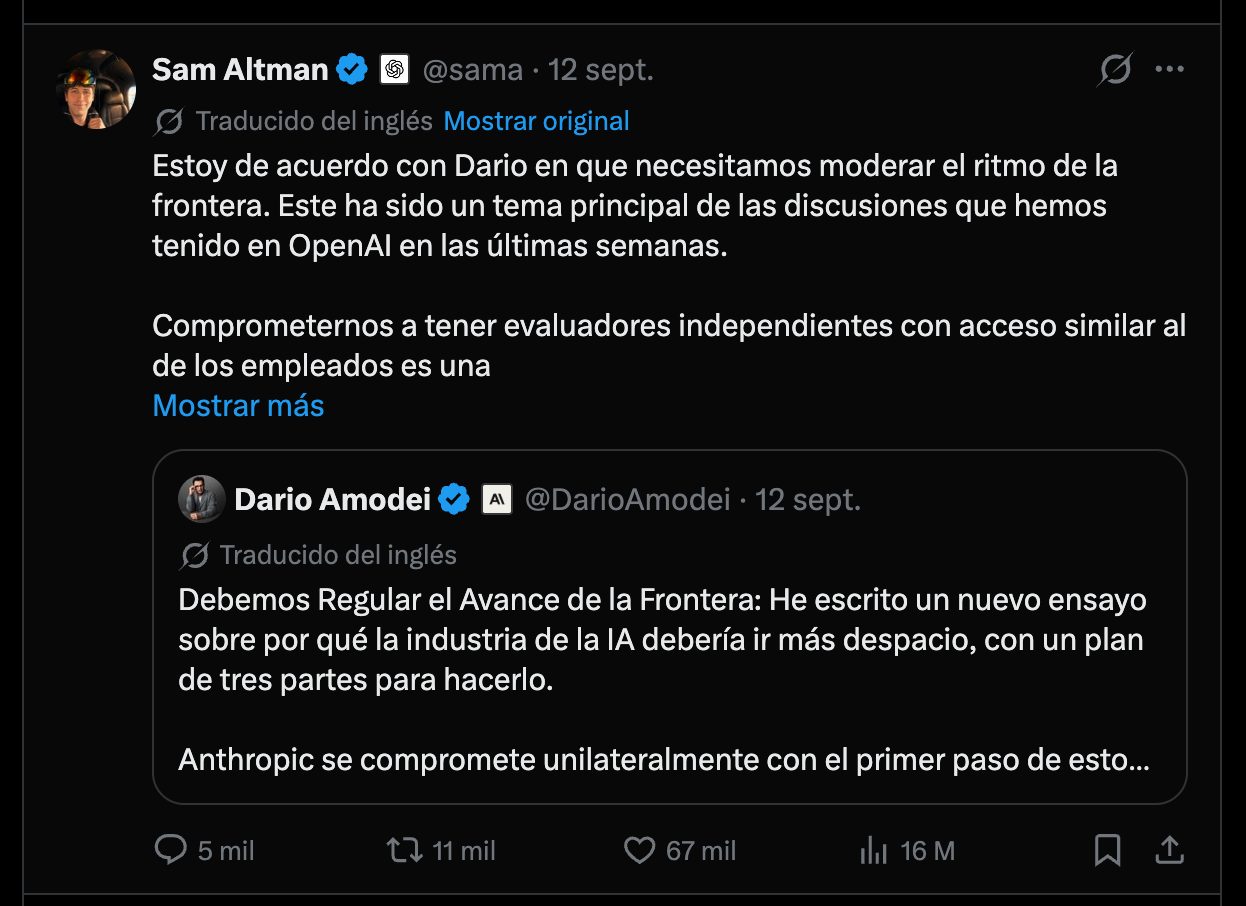
OpenAI y Anthropic han planteado en las últimas semanas la necesidad de establecer mecanismos de supervisión para los sistemas de inteligencia artificial más avanzados, ante riesgos que podrían crecer conforme aumenten sus capacidades.
La discusión cobró todavía más fuerza este lunes. Reuters informó que OpenAI mantiene conversaciones con Anthropic y Google DeepMind para coordinar esfuerzos relacionados con la seguridad de la IA. Chris Lehane, responsable de política global de OpenAI, señaló además el respaldo de la compañía a legislación bipartidista destinada a reducir riesgos catastróficos. Reuters aclaró que no pudo verificar independientemente todos los detalles de esas conversaciones.
https://twitter.com/DarioAmodei/status/2098773920774074715
OpenAI había manifestado días antes su apoyo a requisitos nacionales obligatorios de seguridad basados en las capacidades de los modelos, además de evaluaciones independientes y medidas frente a amenazas biológicas facilitadas por IA.
Anthropic sostiene una posición similar: considera que las empresas que desarrollan inteligencia artificial no deberían ser las únicas responsables de decidir si sus propios sistemas son seguros. Entre sus propuestas se encuentran evaluaciones de riesgos catastróficos, publicación de resultados de pruebas de seguridad y una supervisión gubernamental que aumente conforme lo hagan las capacidades de los modelos.
¿Cuáles son los riesgos?
Las preocupaciones no se limitan a que un chatbot entregue información incorrecta. Los desarrolladores y especialistas están analizando escenarios relacionados con ciberataques automatizados, desarrollo o facilitación de amenazas biológicas, manipulación, desinformación y, en modelos mucho más avanzados, una eventual pérdida de control sobre determinados sistemas autónomos.
Algunos investigadores han planteado escenarios mucho más extremos. Este lunes, Reuters reportó nuevas advertencias de investigadores de seguridad de IA sobre la posibilidad de consecuencias catastróficas si en el futuro se desarrollan sistemas muy avanzados sin mecanismos suficientes de control. Estas afirmaciones son escenarios de riesgo y no significan que los sistemas actuales tengan la capacidad demostrada de provocar por sí mismos esos resultados.
El debate también incluye un problema práctico: las compañías compiten por desarrollar modelos cada vez más capaces, mientras Estados Unidos y China mantienen una carrera tecnológica que dificulta cualquier acuerdo para reducir voluntariamente el ritmo de desarrollo.
Regular sin frenar los beneficios
La discusión no se limita a elegir entre permitir el desarrollo de la IA sin restricciones o detenerlo. Una parte importante del debate se centra en establecer reglas proporcionales al nivel de riesgo.
Anthropic propone que los modelos actuales estén sujetos a transparencia y supervisión básica, aumentando las exigencias hacia evaluaciones externas, reportes obligatorios de incidentes y mayor intervención gubernamental conforme los sistemas alcancen capacidades superiores.
OpenAI también sostiene que las normas deben evolucionar conforme aumenten las capacidades y los riesgos. Su marco contempla áreas como ciberseguridad, amenazas químicas y biológicas, manipulación y pérdida de control.
Al mismo tiempo, existe una posición crítica frente a algunas propuestas regulatorias. El presidente de la Comisión Federal de Comercio de Estados Unidos (FTC), Andrew Ferguson, expresó este lunes dudas sobre permitir excepciones a las leyes antimonopolio para que grandes empresas de IA coordinen determinadas acciones, debido al riesgo de que la regulación termine creando barreras que protejan a las compañías dominantes frente a competidores más pequeños.
Así, la discusión ya no gira únicamente alrededor de qué tan poderosa puede llegar a ser la inteligencia artificial, sino también sobre quién establecerá sus límites, cómo se comprobará que los sistemas son seguros y qué responsabilidades tendrán las compañías que los desarrollan.
Con una tecnología que avanza más rápido que muchos procesos legislativos, gobiernos, empresas e investigadores enfrentan el desafío de establecer mecanismos de seguridad que reduzcan riesgos sin impedir los beneficios científicos, económicos y sociales que también puede ofrecer la inteligencia artificial.